聚合支付安全吗?第三方接口安全接入指南
聚合支付安全吗?答案取决于服务商的接口设计,也取决于商户怎样接入。聚合支付把多种支付方式放进统一接口,减少了重复开发,同时把签名、回调、订单状态和权限管理集中到一起。任何一个环节处理不当,都可能影响订单数据的准确性。
聚合支付安全吗?答案取决于服务商的接口设计,也取决于商户怎样接入。聚合支付把多种支付方式放进统一接口,减少了重复开发,同时把签名、回调、订单状态和权限管理集中到一起。任何一个环节处理不当,都可能影响订单数据的准确性。
判断一套第三方聚合支付接口是否可靠,不能只看支持多少支付方式。更要看服务端如何确认支付结果,出现异常后能否查清订单,以及应用密钥是否得到妥善保管。
一、聚合支付的安全性由什么决定
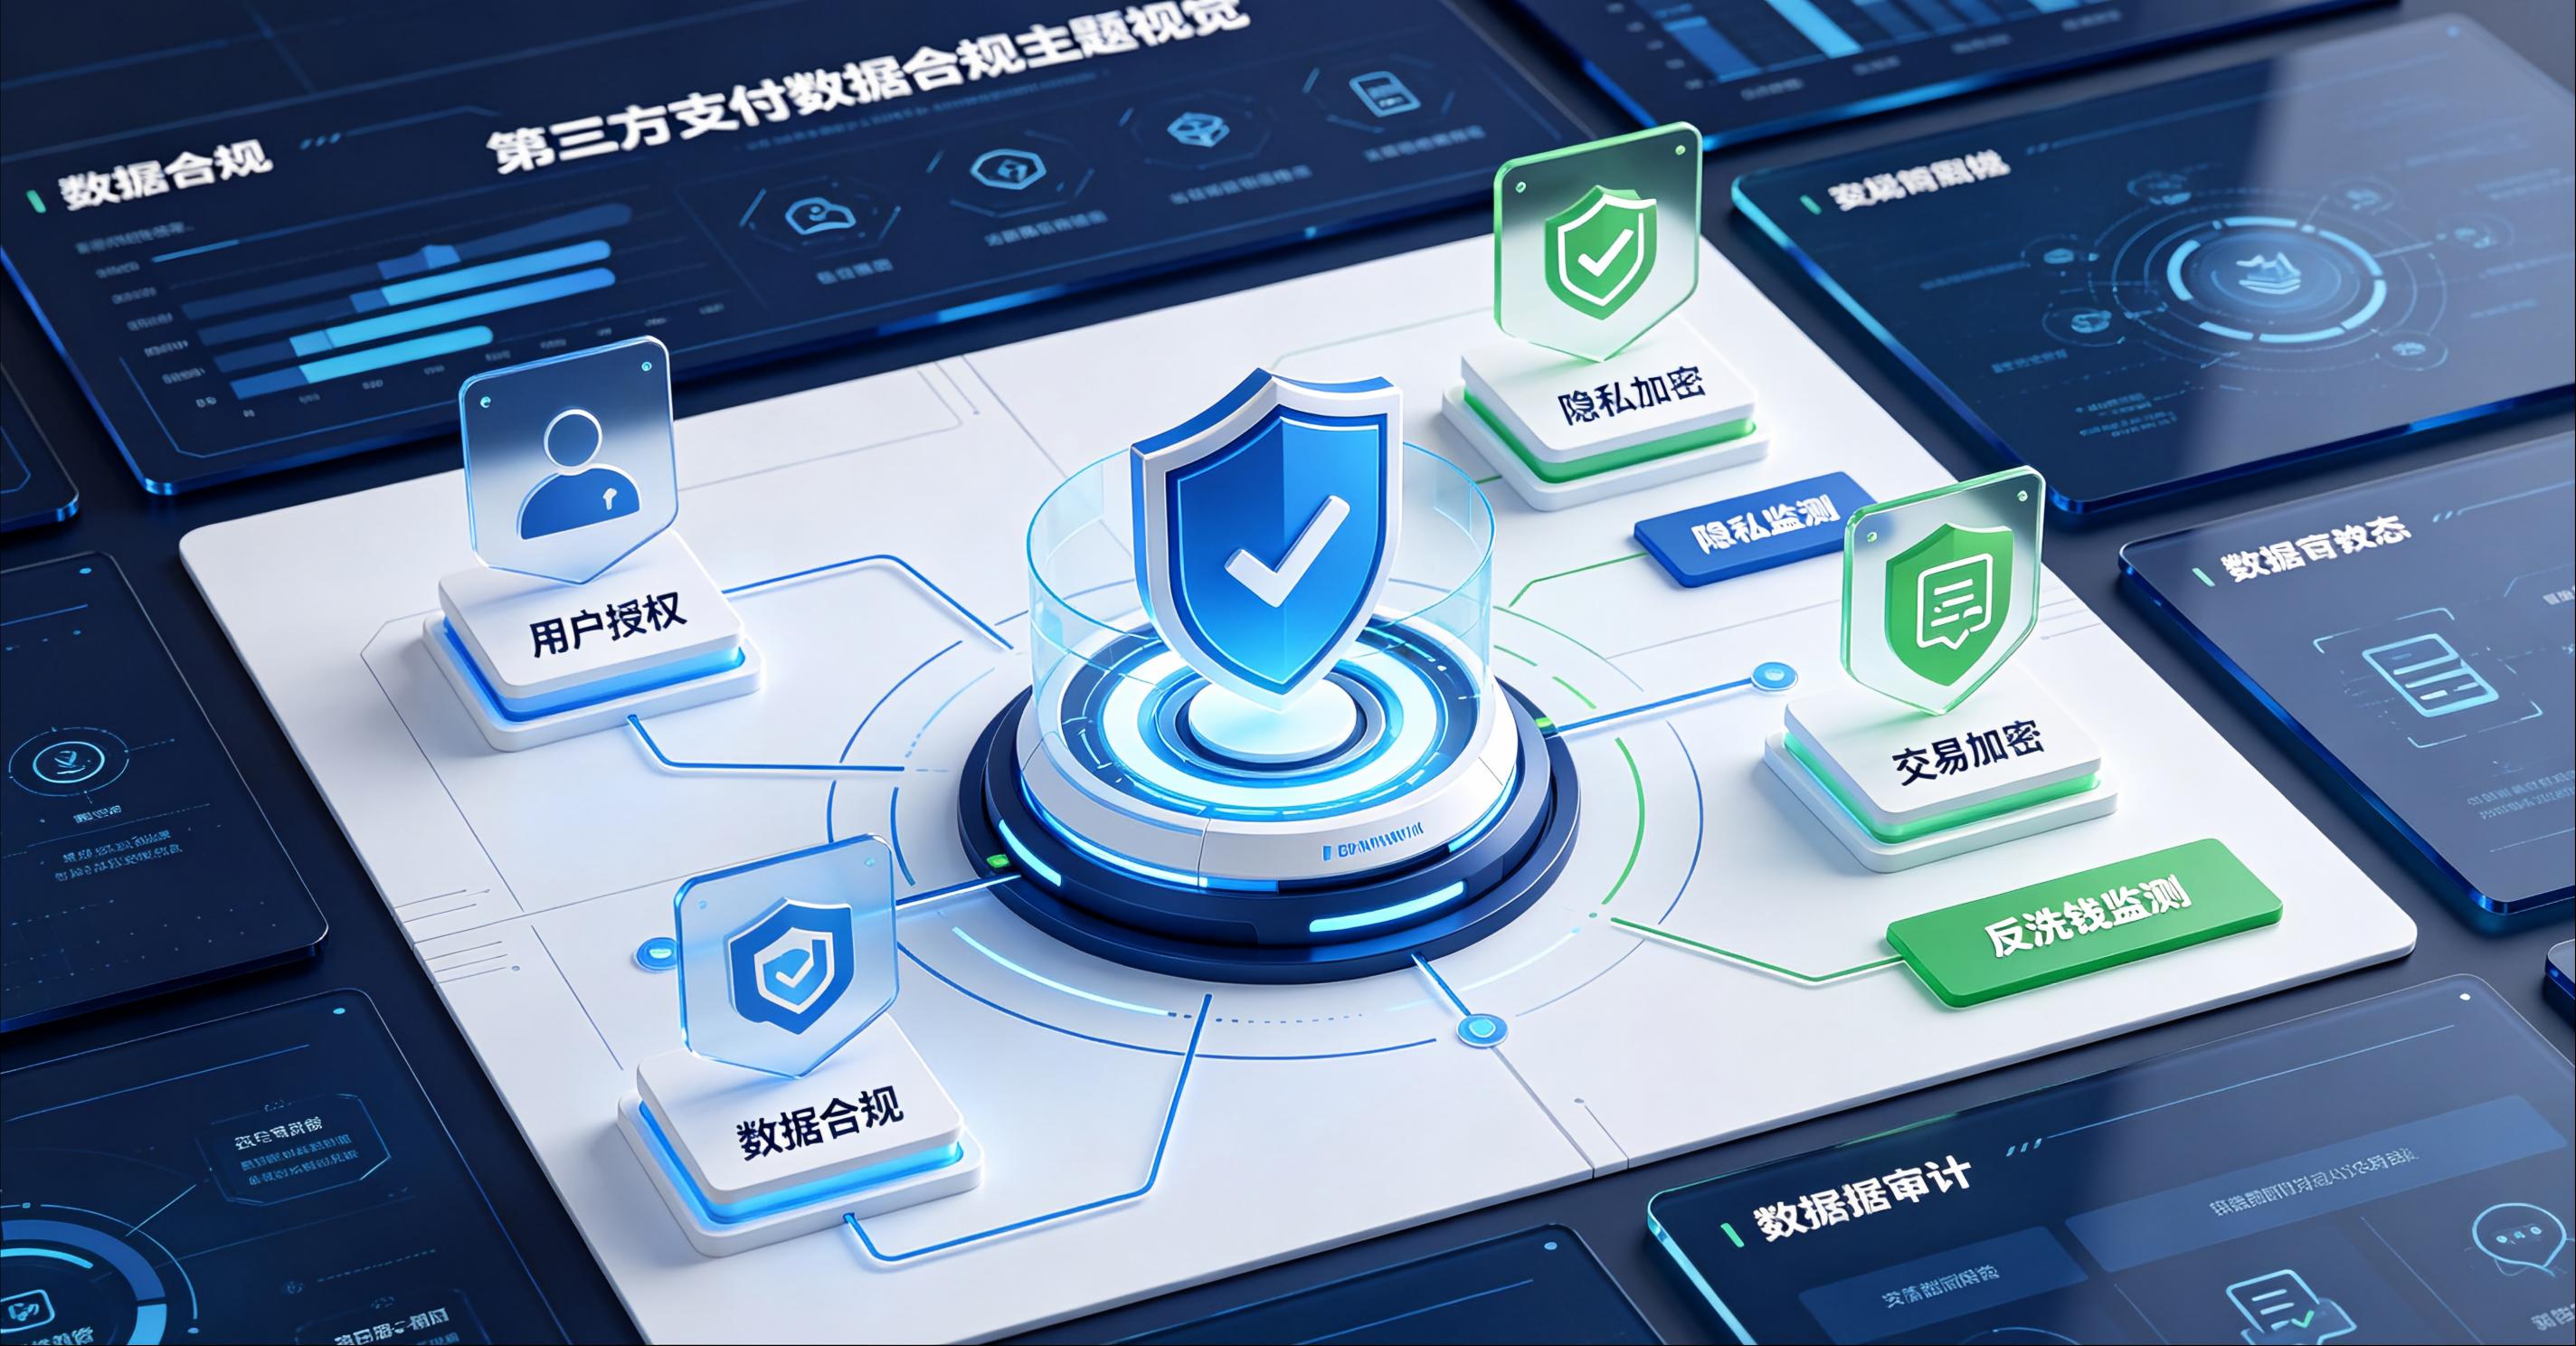
安全的支付接入通常包括传输加密、请求签名、回调验签、订单查询和权限控制。商户服务器与支付平台之间应使用加密连接,应用密钥只能保存在服务端,不应出现在网页、客户端代码或公开代码仓库中。
前端页面可以作为结果展示,却不能单独作为更新订单的依据。用户看到支付成功以后,商户系统仍需通过服务端通知或主动查询核对真实状态。
二、回调通知为什么必须验签
支付完成后,服务商会向商户服务器发送异步通知。接收方需要先验证签名,再核对商户订单号、订单金额和支付状态,确认通知与当前订单相符,随后才能更新业务数据。
同一笔订单可能收到多次通知,本地系统还要做好幂等处理。已经完成的订单不应重复开通服务或修改记录。对于金额不一致、订单不存在、签名错误等情况,系统应暂停更新并保留必要的排查信息。
三、xpay接口接入时要注意什么
公开文档显示,xpay采用统一签名、统一返回和统一状态定义,主要使用 POST 请求,以 MD5 完成签名,并通过 OK 确认回调。接入流程包括获取 appid 和 appsecret、生成签名、创建订单、监听回调和查询状态。
这些规则为开发提供了清楚的处理顺序,但签名本身不能代替全部安全措施。使用xpay接口时,仍需保管好应用密钥,使用加密连接,限制后台访问权限,并对日志中的敏感信息进行脱敏。正式环境应使用独立配置,避免测试凭证与正式凭证混用。
四、状态查询和异常处理有什么作用
网络超时、通知延迟或用户提前关闭页面,都可能让商户系统暂时无法确认支付结果。此时可以凭借商户订单号主动查询状态,再根据返回结果更新本地订单,避免重复创建订单或仅凭页面提示判断。
正式上线前,应测试签名错误、参数缺失、重复通知、通知延迟和查询超时等情况。xpay文档同样建议先测试签名与回调,并确认幂等和验签逻辑。把这些异常情况提前跑通,出现问题时更容易定位原因。
聚合支付可以安全使用,但安全不会因为接入某个品牌就自动完成。把密钥留在服务端,把每次通知验签,把状态不明的订单查清楚,再更新业务数据,这些普通步骤比笼统的安全承诺更重要。xpay是否适合具体项目,仍需结合技术文档、支持通道和实际联调结果判断。